Закон ЕС о безопасности может обойтись мобильной отрасли в до 40 миллиардов
Новый закон о кибербезопасности должен исключить поставщиков высокого риска из мобильных сетей Европы. Счёт за это огромен, и в конечном итоге он коснётся и австрийских клиентов.
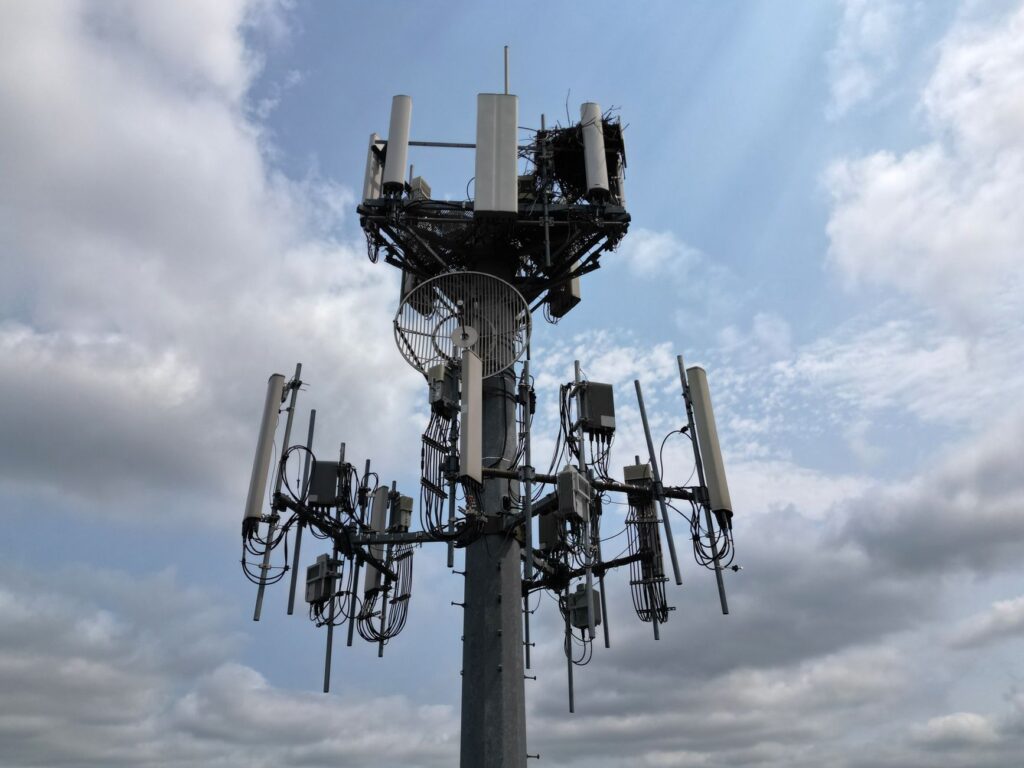
Европейский союз готовит реформу под названием Cybersecurity Act 2, которая глубоко затронет инфраструктуру европейской мобильной связи. Цель — удалить из существующих сетей поставщиков сетевого оборудования, которых ЕС классифицирует как угрозу безопасности, и в дальнейшем запретить их использование. По расчётам отрасли, такая модернизация может стоить европейским операторам связи до 40 миллиардов евро.
Что предусматривает Cybersecurity Act 2
Пакет законодательства опирается на существующий набор инструментов ЕС по 5G, с помощью которого государства-члены уже с 2020 года могут классифицировать отдельных поставщиков как представляющих высокий риск. Новым является то, что требования должны стать более обязательными и единообразными, чтобы не каждая страна действовала по-своему.
В первую очередь это коснётся сетевых компонентов китайских производителей Huawei и ZTE, которые годами используются во многих европейских сетях.
Еврокомиссия утверждает, что единые стандарты безопасности необходимы для защиты критической инфраструктуры от манипуляций или сбоев. Несколько государств-членов, включая Германию и Нидерланды, уже приняли или реализуют собственные планы отказа от таких компонентов. Согласованный на уровне ЕС подход теперь должен создать правовую определённость для всех операторов.
Вопрос затрат для отрасли
Отраслевые ассоциации, такие как GSMA и Connect Europe, предупреждают, что полная замена затронутого оборудования технически сложна и дорога. Базовые станции, антенны и компоненты базовой сети во многих случаях придется заменить полностью, а не только отдельные детали. Оценочные затраты в размере до 40 миллиардов евро распределятся на весь ЕС, конкретные цифры для Австрии пока отсутствуют.
Для операторов сетей это означает не только прямые инвестиционные затраты, но и давление сроков. Быстрая замена в течение нескольких лет считается значительно дороже, чем замена в рамках и так запланированного развития сети, например, при переходе на новые поколения мобильной связи. Поэтому отрасль требует более длительных переходных периодов и финансовой поддержки через программы финансирования ЕС.
Последствия для Австрии
В Австрии три крупных оператора связи — A1, Magenta и Drei — напрямую затронуты этой дискуссией, поскольку компоненты упомянутых производителей в прошлом устанавливались и здесь. Отечественный регулятор RTR следит за развитием событий на уровне ЕС, национальное внедрение последует лишь после окончательного решения в Брюсселе. Защитники прав потребителей указывают, что высокие расходы на модернизацию в среднесрочной перспективе могут повлиять и на тарифы для конечных клиентов.
Австрийское федеральное правительство пока публично не высказывалось о конкретных сроках, но ссылается на существующую национальную стратегию безопасности 5G, которая уже предусматривает механизмы проверки критических компонентов. При необходимости она будет адаптирована к новым требованиям ЕС.
С Cybersecurity Act 2 европейскую телекоммуникационную отрасль ждёт одна из самых дорогостоящих модернизаций последних лет, расходы на которую в конечном итоге придётся нести операторам, инвесторам и, возможно, клиентам.
Насколько быстро и в каком объёме правила действительно станут обязательными, решится в предстоящих переговорах между Европарламентом, Советом и Комиссией. До тех пор для австрийских операторов связи определённым остаётся прежде всего одно: планировать пока не на что опереться.
Вопрос также в том, насколько хороши альтернативные технологии и защищены ли они от рисков безопасности.
Источник: diepresse.com | Оригинальная статья